資通安全
資通安全指引
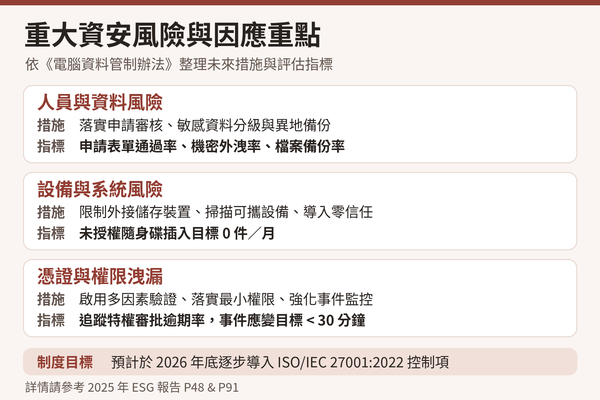
公司管理 / 資通安全推動
- 成立專責資訊部門,指派主管及第一線資訊人員,定期檢視並推動資安政策。
- 資訊部門基層人員負責業務:軟體業務,系統(ERP/MES等)盤點發展及維護, 辦公自動化(OA), 程式維護, 風險評估, 安全防護(Troubleshooting, 防火牆架設, 異常排除等), 委外管理(資訊顧問)、事件通報及應變。
- 資訊部門主管負責業務:判斷基層上呈問題原因, 分析並處置重大資安事件並呈報予董事長發布重大訊息。
員工訓練 / 員工訓練
- 安全宣導:全體員工每年接受資安培訓,專責人員接受專業課程。
- 2025年相關資安教育訓練內容如下表:
課程種類 課程主要內容 時數 進階課程-資訊安全類 1.資訊風險評鑑與風險控管
2.防護強度
3.反威脅與雲端安全127小時 - 社交工程演練:舉例 每年進行電子郵件演練,對誤開啟信件者進行教育訓練。
技術支援 / 技術資源
- 網域區隔:區隔開發、測試和正式作業環境,建立防護措施。
- 防護措施:使用防毒軟體、入侵偵測、AI WAF 網站應用防火牆 等。
- 資料保護:建立資料加密、存取權限、傳輸加密等措施。
- 系統安全檢測:定期執行弱點掃描、滲透測試、源碼安全檢測。
- 監控措施:建立身份驗證失敗、存取失敗等監控措施,並保護日誌紀錄。
資通安全
資安防護軟體總覽
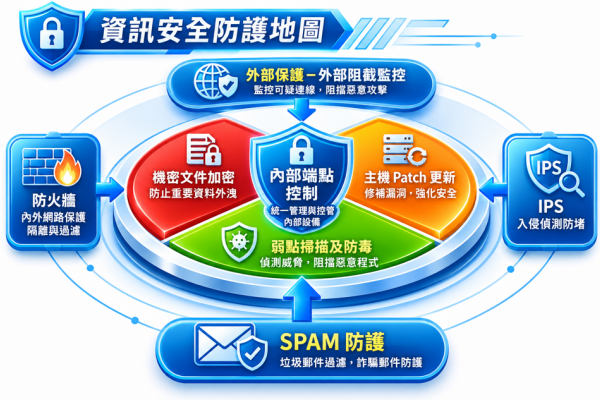
資訊安全防護地圖-各項目說明/ 資訊安全防護地圖-各項目說明
一、核心架構
1. 內部端點控制
針對公司內部電腦、筆記型電腦及其他端點設備進行集中管理與控管,確保設備使用符合資訊安全規範,降低未授權存取及資料外洩風險。
二、四大防護機制
1. 端點設備連線管控:
管理內部端點設備網路及外接裝置連線權限,限制未經授權的設備存取,避免非法設備連入公司內部網路。
2. 機密文件加密-防止重要資料外洩:
針對重要文件及機敏資料進行加密保護,降低資料在儲存、傳輸或分享過程中遭未授權讀取或外洩的風險。
3. 主機Patch-弱點/漏洞防堵更新:
定期檢查作業系統及應用程式的安全更新,修補已知漏洞,減少駭客利用系統弱點進行攻擊的機會。
4. 防毒-保護與阻截更新:
透過防毒軟體及病毒碼更新,偵測、隔離與阻擋病毒、木馬及惡意程式,降低端點設備遭受感染的風險。
三、外部防護機制
1.外部保護-外部阻截監控:
針對外部網路進入公司內部的流量及連線進行監控與防護,偵測異常活動並阻擋可疑或未經授權的存取。
2. 防火牆-內外部網路保護、隔離與過濾:
透過防火牆設定網路存取規則,控管內外部網路的資料傳輸與連線權限,阻擋未授權或不安全的網路流量。
3. IPS-入侵偵測防堵:
透過入侵防禦系統(IPS)即時分析網路流量,辨識可疑攻擊行為,並主動阻擋惡意連線及入侵活動。
4. SPAM-垃圾郵件過濾、詐騙郵件防護:
透過郵件安全過濾機制,辨識並攔截垃圾郵件、釣魚郵件及詐騙郵件,降低使用者誤點惡意連結或洩漏帳號密碼的風險。
四、整體防護架構總結
資訊安全防護地圖以「內部端點控制」為核心,結合四大內部防護機制及外部網路安全防護措施,建立由內而外、層層防禦的資訊安全管理架構。
整體目標: 建立完整的縱深防禦機制,確保企業資訊資產的機密性、完整性與可用性,降低資訊安全事件發生的風險。
一、核心架構
1. 內部端點控制
針對公司內部電腦、筆記型電腦及其他端點設備進行集中管理與控管,確保設備使用符合資訊安全規範,降低未授權存取及資料外洩風險。
二、四大防護機制
1. 端點設備連線管控:
管理內部端點設備網路及外接裝置連線權限,限制未經授權的設備存取,避免非法設備連入公司內部網路。
2. 機密文件加密-防止重要資料外洩:
針對重要文件及機敏資料進行加密保護,降低資料在儲存、傳輸或分享過程中遭未授權讀取或外洩的風險。
3. 主機Patch-弱點/漏洞防堵更新:
定期檢查作業系統及應用程式的安全更新,修補已知漏洞,減少駭客利用系統弱點進行攻擊的機會。
4. 防毒-保護與阻截更新:
透過防毒軟體及病毒碼更新,偵測、隔離與阻擋病毒、木馬及惡意程式,降低端點設備遭受感染的風險。
三、外部防護機制
1.外部保護-外部阻截監控:
針對外部網路進入公司內部的流量及連線進行監控與防護,偵測異常活動並阻擋可疑或未經授權的存取。
2. 防火牆-內外部網路保護、隔離與過濾:
透過防火牆設定網路存取規則,控管內外部網路的資料傳輸與連線權限,阻擋未授權或不安全的網路流量。
3. IPS-入侵偵測防堵:
透過入侵防禦系統(IPS)即時分析網路流量,辨識可疑攻擊行為,並主動阻擋惡意連線及入侵活動。
4. SPAM-垃圾郵件過濾、詐騙郵件防護:
透過郵件安全過濾機制,辨識並攔截垃圾郵件、釣魚郵件及詐騙郵件,降低使用者誤點惡意連結或洩漏帳號密碼的風險。
四、整體防護架構總結
資訊安全防護地圖以「內部端點控制」為核心,結合四大內部防護機制及外部網路安全防護措施,建立由內而外、層層防禦的資訊安全管理架構。
| 防護層級 | 防護重點 | 主要目的 |
| 核心管理 | 內部端點控制 | 統一管理與控管端點 |
| 端點防護 | 連線管控、文件加密、Patch、防毒 | 保護設備及重要資料 |
| 網路防護 | 外部監控、防火牆、IPS | 阻擋外部攻擊與未授權存取 |
| 郵件防護 | SPAM 過濾 | 降低垃圾郵件及詐騙風險 |
整體目標: 建立完整的縱深防禦機制,確保企業資訊資產的機密性、完整性與可用性,降低資訊安全事件發生的風險。