情報通信セキュリティ
情報通信セキュリティガイドライン
会社管理 / 情報セキュリティ推進
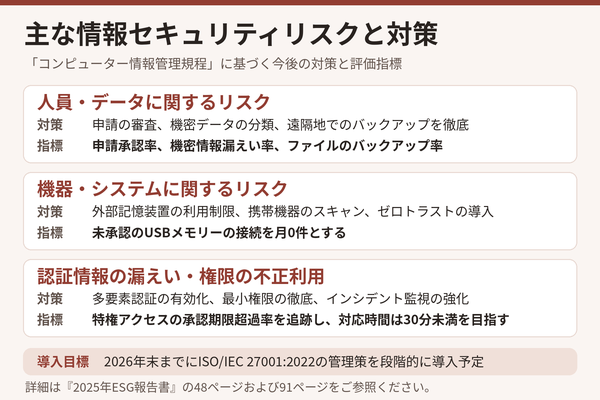
- 専門のIT部門を設置し、責任者および現場のIT担当者を配置して、情報セキュリティポリシーの定期的な見直しと推進を行う。
- IT部門の現場担当者の主な業務:ソフトウェア関連業務、システム(ERP/MES等)の棚卸し・開発・保守、オフィスオートメーション(OA)、プログラム保守、リスク評価、セキュリティ対策(トラブルシューティング、ファイアウォールの構築、異常時の対応等)、外部委託先(ITコンサルタント等)の管理、ならびにインシデントの報告および対応。
- IT部門責任者の主な業務:現場から報告された問題の原因を判断し、重大なセキュリティインシデントの分析および対処を行う。また、重大な事案については会長(董事長)に報告し、重要情報の公表につなげる。
社員教育 / 従業員研修
- 安全啓発:全社員が毎年情報セキュリティ研修を受講し、専任担当者は専門コースを受講する。
- 2025年の関連する情報セキュリティ教育・研修の内容は、以下の表の通りです。
講座の種類 講座の主な内容 時数 上級コース - 情報セキュリティ関連 1. 情報リスク評価およびリスク管理
2. 防御強度
3. 脅威対策およびクラウドセキュリティ127時間 - ソーシャルエンジニアリング演習:例えば、毎年メール演習を実施し、誤って開封した社員に対して教育研修を行う。
テクニカルサポート/ テクノロジーリソース
- ドメイン分離:開発、テスト、本番環境を分離し、防御対策を構築する。
- 防御対策:アンチウイルスソフトウェア、侵入検知、AI WAF(Webアプリケーションファイアウォール)などを使用する。
- データ保護:データの暗号化、アクセス権限、通信の暗号化などの対策を講じる。
- システム安全検査:定期的に脆弱性スキャン、ペネトレーションテスト、ソースコードセキュリティ検査を実施する。
- 監視対策:認証失敗やアクセス失敗などの監視対策を構築し、ログ記録を保護する。
情報通信セキュリティ
サイバーセキュリティ保護ソフトウェアの概要
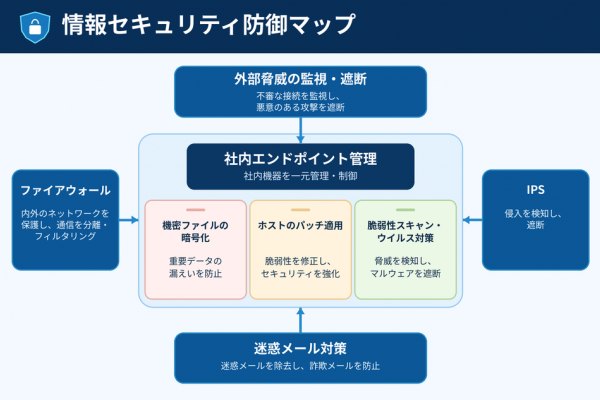
情報セキュリティ対策マップ-各項目の説明
一、中核となるアーキテクチャ
1. 内部エンドポイント制御
社内のPC、ノートPC、およびその他のエンドポイントデバイスを一元的に管理・制御します。デバイスの利用が情報セキュリティ規定に準拠していることを保証し、不正アクセスやデータ流出のリスクを低減します。
二、4つの主要な保護メカニズム
1. エンドポイントデバイスの接続管理:
社内エンドポイントデバイスのネットワーク接続および外部デバイスの接続権限を管理します。未承認デバイスによるアクセスを制限し、不正なデバイスが社内ネットワークへ接続されることを防ぎます。
2. 機密ファイルの暗号化 ― 重要データの流出防止:
重要なファイルや機密情報を暗号化して保護します。データの保存、転送、共有の過程において、権限のない者による読み取りやデータ流出のリスクを低減します。
3. ホストのパッチ適用 ― 脆弱性対策アップデート:
OSやアプリケーションのセキュリティ更新状況を定期的に確認し、既知の脆弱性を修正します。これにより、システム上の弱点を突いたハッカーによる攻撃の機会を減少させます。
4. ウイルス対策 ― 保護および定義ファイルの更新:
ウイルス対策ソフトウェアと定義ファイルの更新を通じて、ウイルス、トロイの木馬、悪意のあるプログラム(マルウェア)を検知・隔離・遮断し、エンドポイントデバイスが感染するリスクを低減します。
三、外部からの保護メカニズム
1. 外部保護 ― 外部からの脅威の監視・遮断:
外部ネットワークから社内へのトラフィックや接続を監視・保護します。異常な挙動を検知し、不審なアクセスや未承認のアクセスを遮断します。
2. ファイアウォール ― ネットワークの保護・隔離・フィルタリング:
ファイアウォールでネットワークアクセスルールを設定し、内部・外部ネットワーク間のデータ転送や接続権限を制御します。未承認または安全でないネットワークトラフィックを遮断します。
3. IPS(侵入防御システム) ― 侵入の検知と防御:
IPSを用いてネットワークトラフィックをリアルタイムで分析し、不審な攻撃行動を特定します。悪意のある接続や侵入の試みを能動的に遮断します。
4. スパム対策 ― 迷惑メールのフィルタリングおよび詐欺メール対策:
メールセキュリティフィルタリング機能により、スパムメール、フィッシングメール、詐欺メールを特定して遮断します。ユーザーが悪意のあるリンクをクリックしたり、アカウント情報やパスワードを漏洩させたりするリスクを低減します。
四、全体的な防御アーキテクチャの総括
情報セキュリティ防御マップは、「内部エンドポイント制御」を中核とし、4つの内部防御メカニズムと外部ネットワークのセキュリティ対策を組み合わせることで、内部から外部へと幾重にも防御を張り巡らせる情報セキュリティ管理アーキテクチャを構築します。
全体目標:包括的な多層防御メカニズムを構築し、企業の情報資産の機密性、完全性、可用性を確保することで、情報セキュリティインシデント発生のリスクを低減する。
一、中核となるアーキテクチャ
1. 内部エンドポイント制御
社内のPC、ノートPC、およびその他のエンドポイントデバイスを一元的に管理・制御します。デバイスの利用が情報セキュリティ規定に準拠していることを保証し、不正アクセスやデータ流出のリスクを低減します。
二、4つの主要な保護メカニズム
1. エンドポイントデバイスの接続管理:
社内エンドポイントデバイスのネットワーク接続および外部デバイスの接続権限を管理します。未承認デバイスによるアクセスを制限し、不正なデバイスが社内ネットワークへ接続されることを防ぎます。
2. 機密ファイルの暗号化 ― 重要データの流出防止:
重要なファイルや機密情報を暗号化して保護します。データの保存、転送、共有の過程において、権限のない者による読み取りやデータ流出のリスクを低減します。
3. ホストのパッチ適用 ― 脆弱性対策アップデート:
OSやアプリケーションのセキュリティ更新状況を定期的に確認し、既知の脆弱性を修正します。これにより、システム上の弱点を突いたハッカーによる攻撃の機会を減少させます。
4. ウイルス対策 ― 保護および定義ファイルの更新:
ウイルス対策ソフトウェアと定義ファイルの更新を通じて、ウイルス、トロイの木馬、悪意のあるプログラム(マルウェア)を検知・隔離・遮断し、エンドポイントデバイスが感染するリスクを低減します。
三、外部からの保護メカニズム
1. 外部保護 ― 外部からの脅威の監視・遮断:
外部ネットワークから社内へのトラフィックや接続を監視・保護します。異常な挙動を検知し、不審なアクセスや未承認のアクセスを遮断します。
2. ファイアウォール ― ネットワークの保護・隔離・フィルタリング:
ファイアウォールでネットワークアクセスルールを設定し、内部・外部ネットワーク間のデータ転送や接続権限を制御します。未承認または安全でないネットワークトラフィックを遮断します。
3. IPS(侵入防御システム) ― 侵入の検知と防御:
IPSを用いてネットワークトラフィックをリアルタイムで分析し、不審な攻撃行動を特定します。悪意のある接続や侵入の試みを能動的に遮断します。
4. スパム対策 ― 迷惑メールのフィルタリングおよび詐欺メール対策:
メールセキュリティフィルタリング機能により、スパムメール、フィッシングメール、詐欺メールを特定して遮断します。ユーザーが悪意のあるリンクをクリックしたり、アカウント情報やパスワードを漏洩させたりするリスクを低減します。
四、全体的な防御アーキテクチャの総括
情報セキュリティ防御マップは、「内部エンドポイント制御」を中核とし、4つの内部防御メカニズムと外部ネットワークのセキュリティ対策を組み合わせることで、内部から外部へと幾重にも防御を張り巡らせる情報セキュリティ管理アーキテクチャを構築します。
| 防護レベル | 防護の重点 | 主な目的 |
| 中核管理 | 内部エンドポイント制御 | エンドポイントの一元管理と制御 |
| エンドポイント保護 | 接続制御、ファイル暗号化、パッチ適用、ウイルス対策 | 機器および重要データの保護 |
| ネットワーク保護 | 外部監視、ファイアウォール、IPS | 外部攻撃および不正アクセスを阻止する |
| メール保護 | スパムフィルタリング | スパムメールや詐欺のリスクを低減する |
全体目標:包括的な多層防御メカニズムを構築し、企業の情報資産の機密性、完全性、可用性を確保することで、情報セキュリティインシデント発生のリスクを低減する。