资通安全
资通安全指引
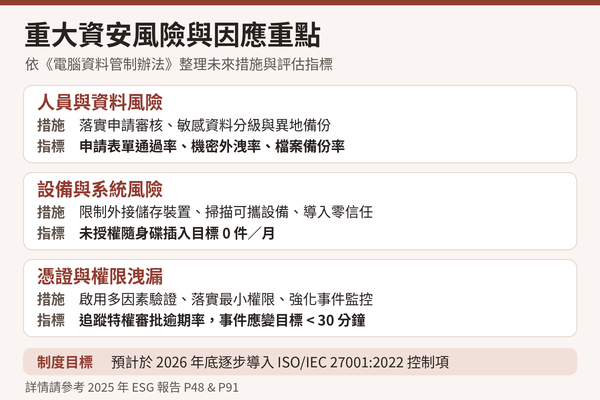
公司管理 / 信息安全推动
- 成立专责资讯部门,指派主管及第一线资讯人员,定期检视并推动资安政策。
- 资讯部门基层人员负责业务:软体业务,系统(ERP/MES等)盘点发展及维护, 办公自动化(OA), 程式维护, 风险评估, 安全防护(Troubleshooting, 防火墙架设, 异常排除等), 委外管理(资讯顾问)、事件通报及应变。
- 资讯部门主管负责业务:判断基层上呈问题原因, 分析并处置重大资安事件并呈报予董事长发布重大讯息。
员工培训/ 员工培训
- 安全宣导:全体员工每年接受资安培训,专责人员接受专业课程。
- 2025年相关资安教育训练内容如下表:
课程种类 课程主要内容 时数 进阶课程-资讯安全类 1.资讯风险评鉴与风险控管
2.防护强度
3.反威胁与云端安全127小时 - 社交工程演练:举例 每年进行电子邮件演练,对误开启信件者进行教育培训。
技术支持 / 技术资源
- 网域区隔:区隔开发、测试和正式作业环境,建立防护措施。
- 防护措施:使用防毒软件、入侵检测、AI WAF 网站应用防火墙等。
- 资料保护:建立资料加密、存取权限、传输加密等措施。
- 系统安全检测:定期执行漏洞扫描、渗透测试、源代码安全检测。
- 监控措施:建立身份验证失败、存取失败等监控措施,并保护日志记录。
资通安全
资安防护软件总览
资讯安全防护地图-各项目说明 / 资讯安全防护地图-各项目说明
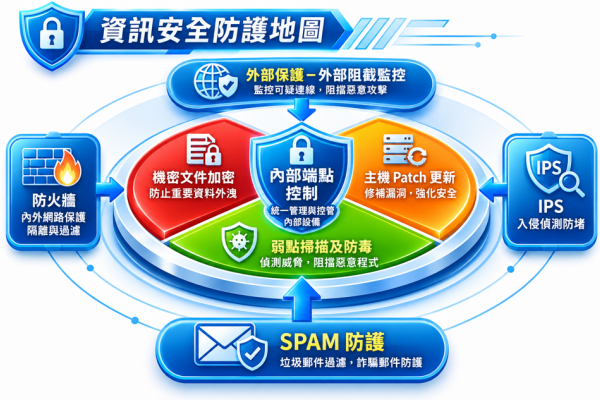
信息安全防护地图以“内部端点控制”为核心,结合四大内部防护机制及外部网络安全防护措施,建立由内而外、层层防御的信息安全管理架构。
整体目标: 建立完整的纵深防御机制,确保企业资讯资产的机密性、完整性与可用性,降低资讯安全事件发生的风险。
一、核心架构
-
内部端点控制
针对公司内部电脑、笔记本电脑及其他端点设备进行集中管理与管控,确保设备使用符合信息安全规范,降低未授权访问及数据外泄风险。
二、四大防护机制
-
端点设备连线管控: 管理内部端点设备网络及外接设备连线权限,限制未经授权的设备访问,避免非法设备连入公司内部网络。
-
机密文件加密-防止重要资料外泄: 针对重要文件及机敏数据进行加密保护,降低数据在存储、传输或分享过程中遭未授权读取或外泄的风险。
-
主机Patch-弱点/漏洞防堵更新: 定期检查操作系统及应用程序的安全更新,修补已知漏洞,减少黑客利用系统弱点进行攻击的机会。
-
防毒-保护与阻截更新: 通过杀毒软件及病毒库更新,检测、隔离与阻挡病毒、木马及恶意程序,降低端点设备遭受感染的风险。
三、外部防护机制
-
外部保护-外部阻截监控: 针对外部网络进入公司内部的流量及连线进行监控与防护,检测异常活动并阻挡可疑或未经授权的访问。
-
防火墙-内外网保护、隔离与过滤: 通过防火墙设置网络访问规则,管控内外网络的传输与连线权限,阻挡未授权或不安全的网络流量。
-
IPS-入侵检测防堵: 通过入侵防御系统(IPS)实时分析网络流量,识别可疑攻击行为,并主动阻挡恶意连线及入侵活动。
-
SPAM-垃圾邮件过滤、诈骗邮件防护: 通过邮件安全过滤机制,识别并拦截垃圾邮件、钓鱼邮件及诈骗邮件,降低用户误点恶意链接或泄露账号密码的风险。
信息安全防护地图以“内部端点控制”为核心,结合四大内部防护机制及外部网络安全防护措施,建立由内而外、层层防御的信息安全管理架构。
| 防护层级 | 防护重点 | 主要目的 |
| 核心管理 | 内部端点控制 | 统一管理与管控端点 |
| 端点防护 | 连线管控、文件加密、Patch、防毒 | 保护设备及重要资料 |
| 网络防护 | 外部监控、防火墙、IPS | 阻挡外部攻击与未授权访问 |
| 邮件防护 | SPAM 过滤 | 降低垃圾邮件及诈骗风险 |
整体目标: 建立完整的纵深防御机制,确保企业资讯资产的机密性、完整性与可用性,降低资讯安全事件发生的风险。